iSecure logo
Blog

„Zgłoś incydent!” iSecure z pomocą w analizie naruszeń ochrony danych osobowych

Ktoś z Twojej organizacji udostępnił przypadkiem wezwanie do zapłaty niewłaściwemu odbiorcy? A może wysłałeś e-mailem ważne dokumenty do wielu odbiorców spoza firmy i zapomniałeś o skorzystaniu z opcji UDW? Mam dla Ciebie złą wiadomość – najprawdopodobniej doszło do naruszenia ochrony danych osobowych. Taki incydent wymaga dogłębnej analizy, ponieważ na przedsiębiorcy ciąży szereg obowiązków związanych z notyfikacją incydentu. Nie martw się jednak, zawsze możesz skorzystać z naszej pomocy.

Właśnie z tą myślą przygotowaliśmy nową usługę – „Zgłoś incydent!”. Dzięki niej szybko i sprawnie otrzymasz informację zwrotną, a jeśli będziesz chciał, to przygotujemy za Ciebie także wszystkie formalne dokumenty.

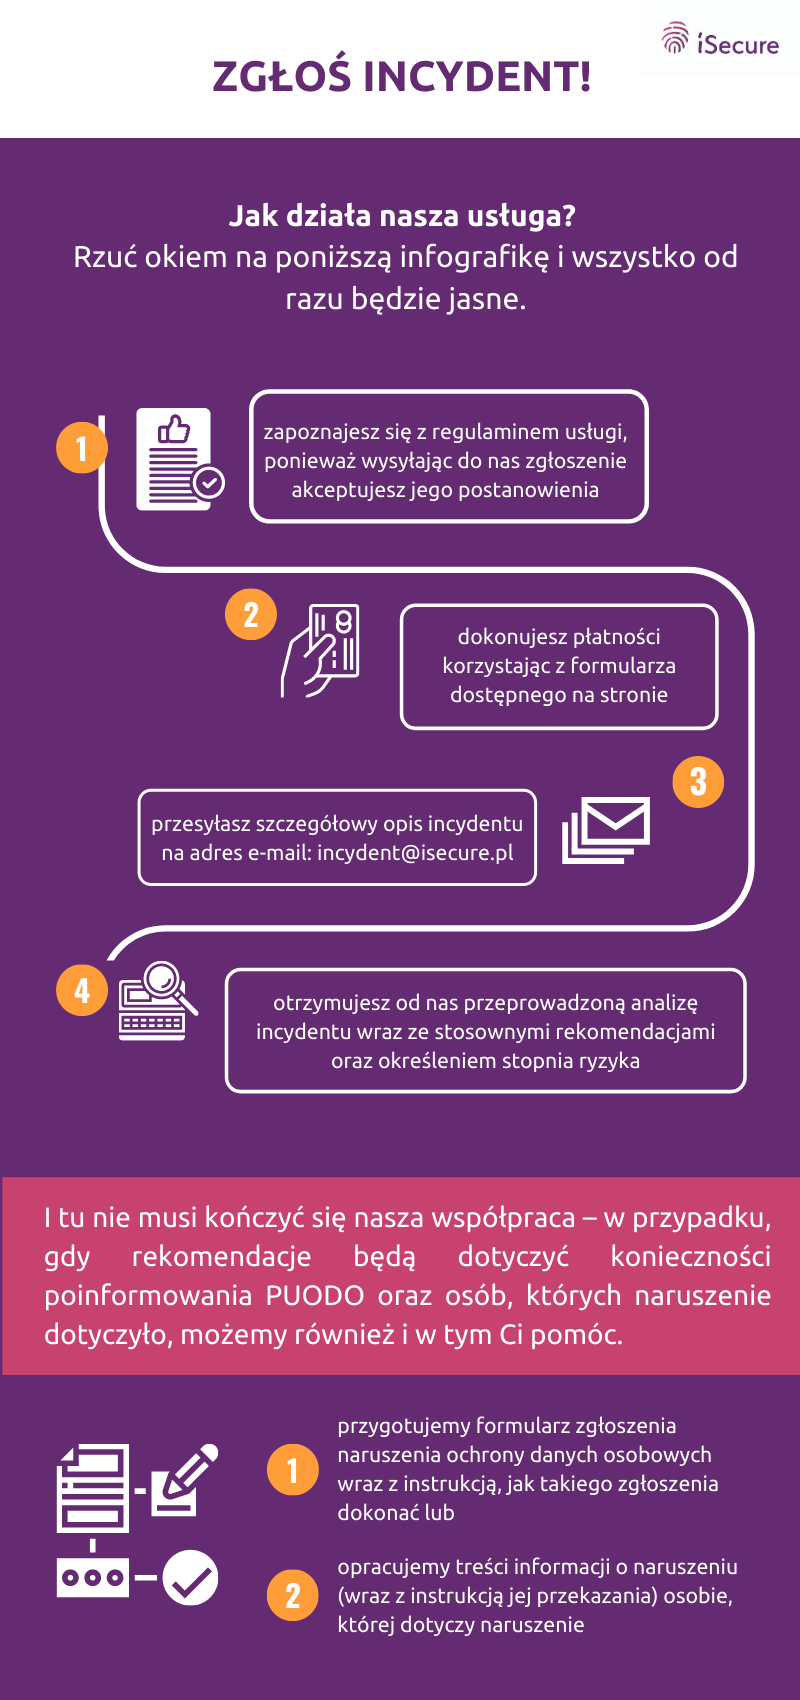
Szczegółowe informacje na temat zgłaszania nam incydentów do analizy opisaliśmy na naszej stronie internetowej w specjalnie przygotowanej zakładce. Skrócone informacje przedstawiamy również w poniższej grafice.

Warto zapamiętać na przyszłość, że w razie potrzeby przejmiemy za Ciebie analizę incydentu, a także przygotowanie niezbędnych zgłoszeń lub zawiadomień wymaganych przepisami RODO 🙂
 

Pobierz wpis w wersji pdf

Podobne wpisy:

Czego uczą nas „brzegowe przypadki”?

Na pewno doskonale znany programistom termin „edge case” (z ang.: „przypadek brzegowy”) oznacza sytuacje co prawda teoretycznie możliwą, ale której wystąpienie w realnym świecie jawi się jako niezwykle mało prawdopodobne. Zazwyczaj ich pojawienie wiąże się z nietypową sytuacją, w przypadku algorytmów – wprowadzeniem bardzo dużej bądź bardzo małej wartości liczbowej (stąd „brzeg” w nazwie). Warto pamiętać o takich sytuacjach również na gruncie ochrony danych osobowych, co opiszę poniżej na kilku ciekawych przykładach.

Prawo dostępu do danych w praktyce: 100 000 EUR kary dla banku jako konsekwencja naruszenia art. 12 i 15 RODO

Prawo dostępu do danych osobowych to jedno z najważniejszych uprawnień przewidzianych w RODO. Jego znaczenie potwierdza niedawna decyzja włoskiego organu nadzorczego – Garante per la protezione dei dati personali – który nałożył na bank administracyjną karę pieniężną w wysokości 100 000 EUR za nieterminowe udostępnienie nagrań rozmów telefonicznych klientowi[1]. Sprawa ta jest doskonałą ilustracją tego, […]

Budowanie RODO świadomości w organizacji – bo pracownik stanowi jeden z kluczowych elementów systemu ochrony danych

Mimo upływu czasu od wdrożenia RODO, temat świadomości pracowników i współpracowników w każdej organizacji jest tematem nadal interesującym. Pomimo stworzenia części prawno-proceduralnej w organizacji, czyli wdrożenia procedur, dostosowania witryny internetowej, zbudowania rejestrów, obowiązków informacyjnych czy zgód, u osób zarządzających nadal pojawia się niepewność. O szkoleniach i ich rodzajach pisaliśmy już wcześniej tutaj. W dzisiejszym artykule […]

Zapis do newslettera
Dodanie e-maila i potwierdzenie "Zapisz się" oznacza zgodę na przetwarzanie przez iSecure Sp. z o.o. podanego adresu e-mail w celu wysyłania newslettera z materiałami edukacyjnymi, a także o usługach, wydarzeniach, czy innych działaniach dotyczących naszej Spółki