Określenie roli, jaką dany podmiot pełni w procesie przetwarzania danych osobowych, może stanowić dla przedsiębiorców nie lada wyzwanie. Jest to jednak niezbędne do prawidłowego ustalenia obowiązków, jakie ciążą na danym podmiocie w związku z przetwarzaniem danych osobowych.
Administrator ponosi największą odpowiedzialność za powyższe operacje. Określa on – samodzielnie lub wspólnie z innym podmiotem – cele i sposoby przetwarzania danych osobowych. Administrator przede wszystkim musi przestrzegać podstawowych zasad przetwarzania: zgodności z prawem, rzetelności, przejrzystości, ograniczenia celu, minimalizacji danych, prawidłowości, ograniczenia przechowywania, integralności, poufności, rozliczalności. Projektując procesy przetwarzania musi pamiętać o domyślnej ochronie danych osobowych i zapewnieniu jak największej prywatności. Administrator odpowiada także za to, komu udostępnia lub w inny sposób ujawnia dane osobowe, a w szczególności komu powierza przetwarzanie danych (musi zapewnić, że dane są powierzane podmiotowi, który daje gwarancję należytej ochrony danych osobowych, powinien więc zweryfikować taki podmiot przed zawarciem umowy powierzenia na podstawie art. 28 RODO). Musi również dbać o należyte zabezpieczenie przetwarzanych danych, wdrożyć odpowiednie środki zarówno organizacyjne, jak i techniczne, a także monitorować, czy stosowane środki pozostają adekwatne do ryzyka, jakie wiąże się z przetwarzaniem danych.
Jak wynika z definicji administratora, decyzje o celach i sposobach przetwarzania mogą być podejmowane przez jeden podmiot, ale mogą podlegać także wspólnym ustaleniom kilku podmiotów. Wówczas mamy do czynienia ze współadministrowaniem. Tę relację chyba najtrudniej w praktyce zidentyfikować. Więcej na ten temat możecie przeczytać na naszym blogu tutaj: https://www.isecure.pl/blog/kilka-slow-o-wspoladministrowaniu-danymi-osobowymi/
Podmiot przetwarzający z kolei przetwarza dane osobowe wyłącznie w imieniu i na polecenie administratora. Nie decyduje samodzielnie o celach i sposobach przetwarzania. Zakres operacji przetwarzania, jakie mają być wykonywane przez procesora, wynika zazwyczaj z umowy powierzenia przetwarzania danych osobowych, która powinna odpowiadać wymaganiom wskazanym w art. 28 RODO. Podmioty przetwarzające również muszą zapewnić należyte środki ochrony powierzonych do przetwarzania danych osobowych. Ponadto są zobowiązane wspierać administratorów w wypełnianiu ich obowiązków wynikających z RODO, jednak pełna odpowiedzialność wobec osób, których dane dotyczą, co do zasady spoczywa i tak na administratorze.
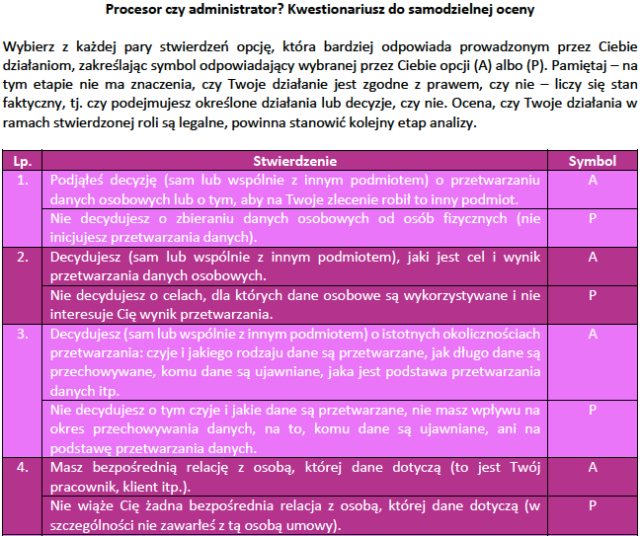
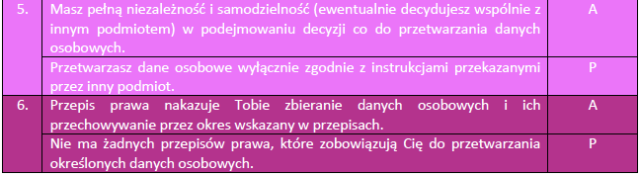
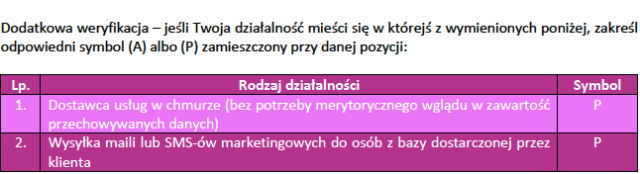
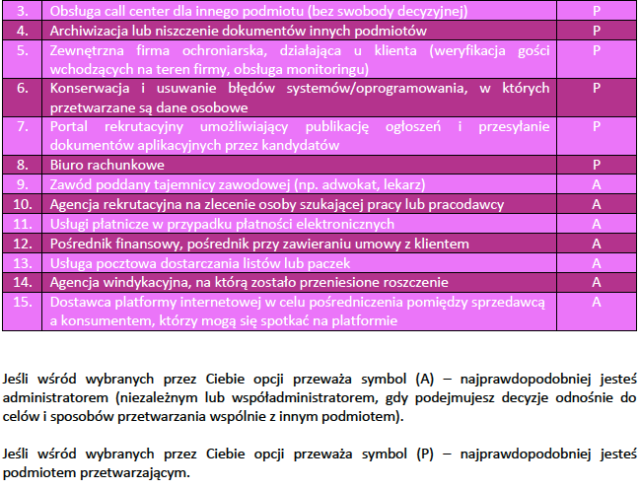
Aby nieco ułatwić zadanie przedsiębiorcom i umożliwić im wstępne dokonanie samodzielnej oceny, jaką rolę pełnią w procesie przetwarzania danych osobowych, przygotowaliśmy krótki kwestionariusz w formie tabeli. Możecie go również pobrać w pliku poniżej (na końcu wpisu).