

Komunikacja elektroniczna jest dziś podstawowym sposobem przesyłania informacji. Wiążą się z nią jednak pewne ryzyka, zwłaszcza jeśli przekazywane komunikaty i dokumenty załączane do wiadomości elektronicznych zawierają dane osobowe. Dane osobowe mogą być również przesyłane pocztą tradycyjną i również ta forma komunikacji nie jest pozbawiona zagrożeń.
Główne ryzyko polega na przypadkowym przesłaniu danych osobowych przez administratora danych osobowych (w praktyce przez jego pracowników/współpracowników) do podmiotu trzeciego. Będziemy mieli wówczas do czynienia z naruszeniem ochrony danych osobowych, które wymaga zarówno działań po stronie administratora, jak i odpowiedniej reakcji przypadkowego odbiorcy danych.
Jakie działania mogą prowadzić do przypadkowego ujawnienia danych osobowych osobie trzeciej? Oto przykłady:
- Bank lub inna instytucja finansowa przypadkowo przesyła korespondencję do niewłaściwego klienta lub osoby niebędącej klientem;
- Urząd przesyła wydaną decyzję lub wezwanie na niewłaściwy adres;
- Firma pozbywa się starego laptopa bez usunięcia danych z dysku, zawierającego informacje działu HR;
- Pomyłka we wpisanym adresie mailowym adresata wiadomości elektronicznej;
- Załączenie do wiadomości email dokumentów dotyczących innej osoby niż adresat wiadomości;
- Nośnik USB zawierający dane klientów zgubiony w pociągu.
Powyższe błędy mogą prowadzić do ujawnienia danych osobowych osobom trzecim, które nie spodziewają się ani nie mają intencji otrzymania takich informacji. Nierzadko informacje do nich trafiające mogą mieć charakter danych wrażliwych. Osoby, które nawet przypadkowo weszły w posiadanie danych osobowych powinny pamiętać, że osoby, których te dane dotyczą, mają określone prawa przysługujące im nie tylko na podstawie przepisów o ochronie danych osobowych, a w szczególności RODO, lecz także na podstawie Europejskiej Konwencji Praw Człowieka czy Karty Praw Podstawowych Unii Europejskiej. Przypadkowi odbiorcy danych osobowych również mają obowiązek przestrzegać powyższych praw.
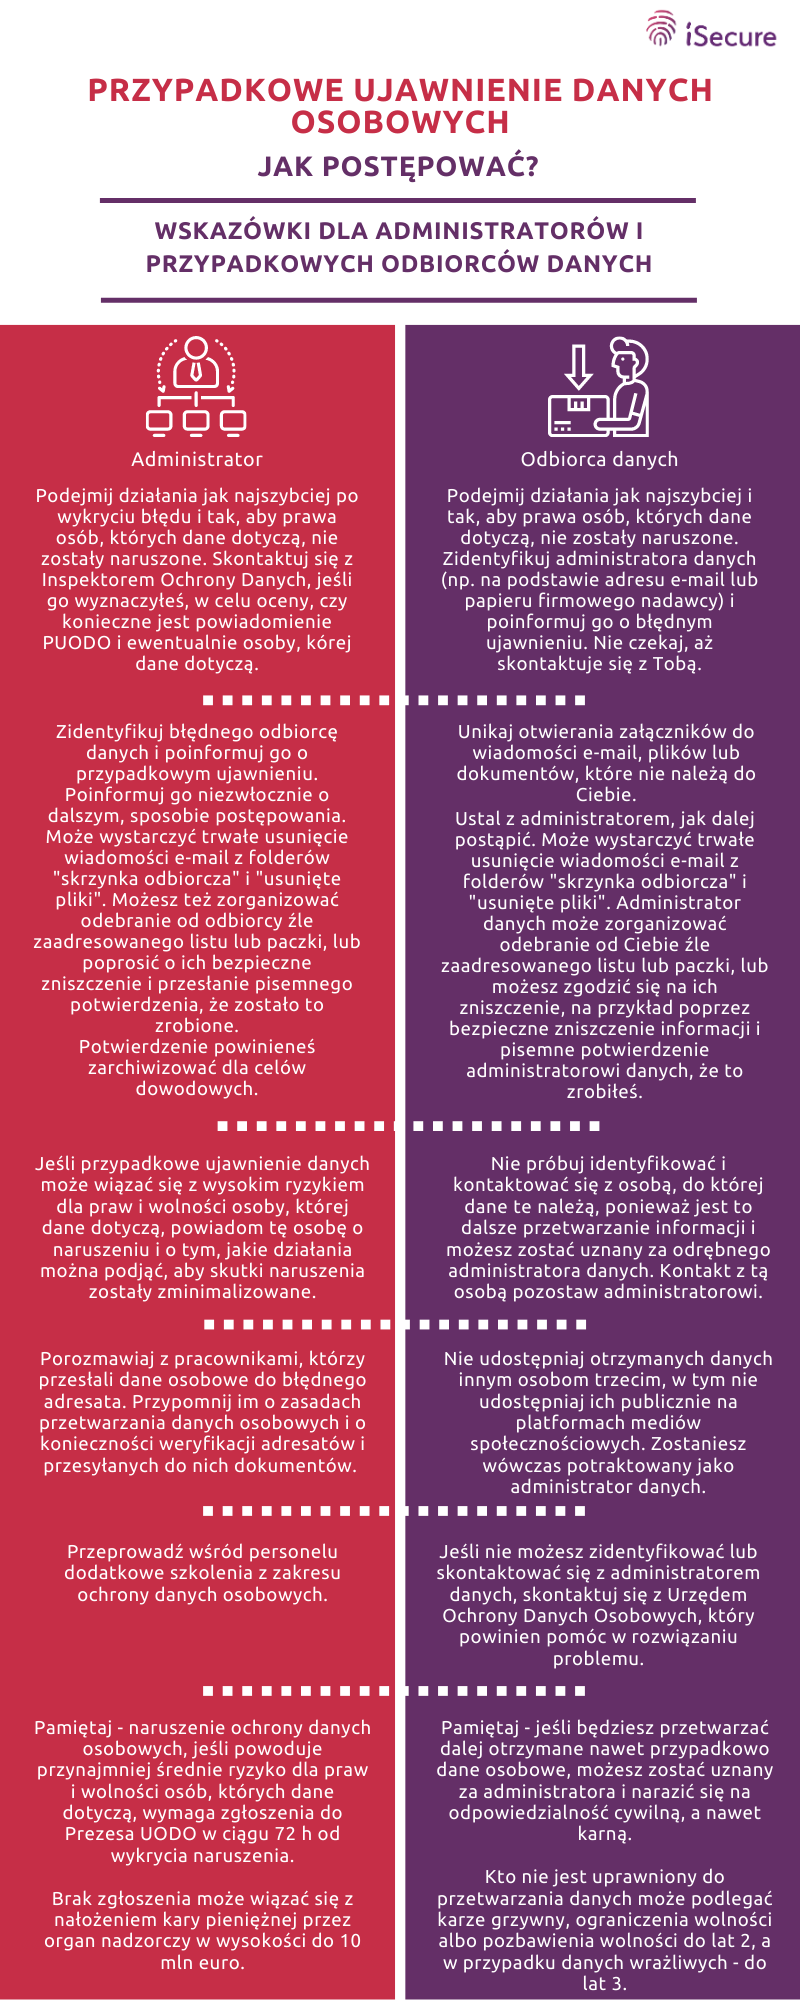
Jak więc mają postępować odbiorcy danych osobowych, a także administratorzy w razie przypadkowego ujawnienia danych osobowych? Wskazówki znajdziecie w poniższej infografice.
Opracowano na podstawie wytycznych irlandzkiego organu nadzorczego.